2026年9月、AI業界で気になる動きが相次いでいます。
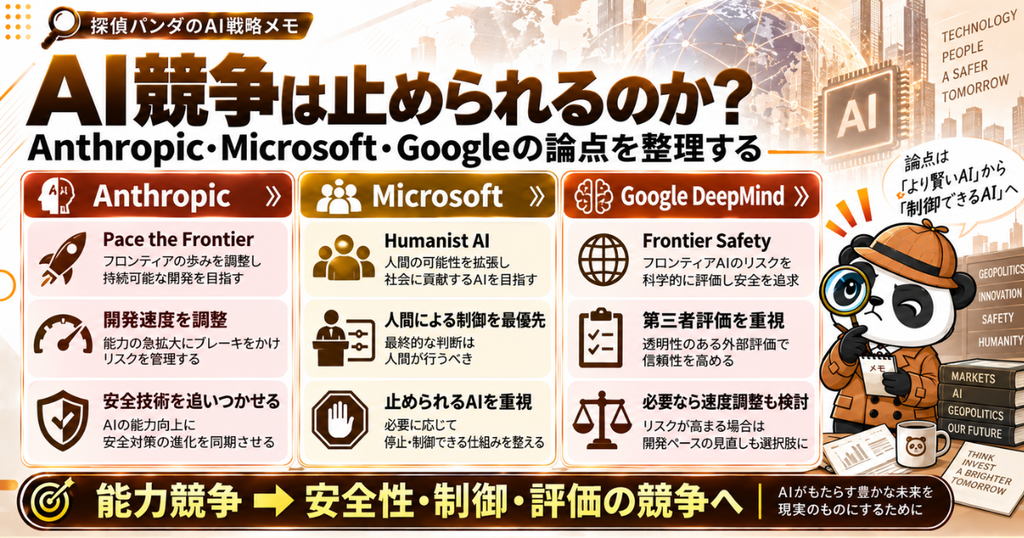
Anthropic CEOのDario Amodei氏は「We Must Pace the Frontier」を公開し、AIモデルの能力向上速度そのものを調整する必要があるという考えを示しました。
その直後の9月14日にはMicrosoft AIも、38ページにわたる「Humanist AI Code of Conduct」を公開しました。
さらにGoogle DeepMindのDemis Hassabis氏も、Amodei氏の提言について「正しい方向を示している」と支持を表明しています。Hassabis氏自身も2026年7月の時点で、AI業界が激しい「商業的・地政学的競争」に置かれており、AIの進歩が人間の理解を上回りつつあると警告していました。
- Anthropic
- Microsoft
- Google DeepMind
世界のAI開発をリードする企業が、ほぼ同じ時期に「AIの能力を高めるだけではいけない」という方向へ動き始めています。
ただ、私はここで一つ大きな疑問を感じます。
本当に世界中の国々が足並みを揃えてAI開発速度を落とすことなどできるのでしょうか。
米国企業だけが慎重になり、その間に中国などがAI開発を進めれば、AI覇権そのものが移る可能性があります。
そう考えると、AI安全問題は単なる技術問題ではありません。
これはもはや、国家安全保障の問題なのかもしれません。
Anthropicが警戒する「AIがAIを進化させる世界」
Anthropic CEOのDario Amodei氏が何を警戒しているのかを整理します。
Amodei氏はAIそのものについて悲観しているわけではありません。
むしろAIによって医療、科学、生産性、経済成長などが大きく進歩する可能性については、非常に強気です。
一方で、AIの能力が高くなればなるほど、制御不能、サイバー攻撃、バイオテロ、経済的混乱などのリスクも大きくなると指摘しています。
特に重要なのが、
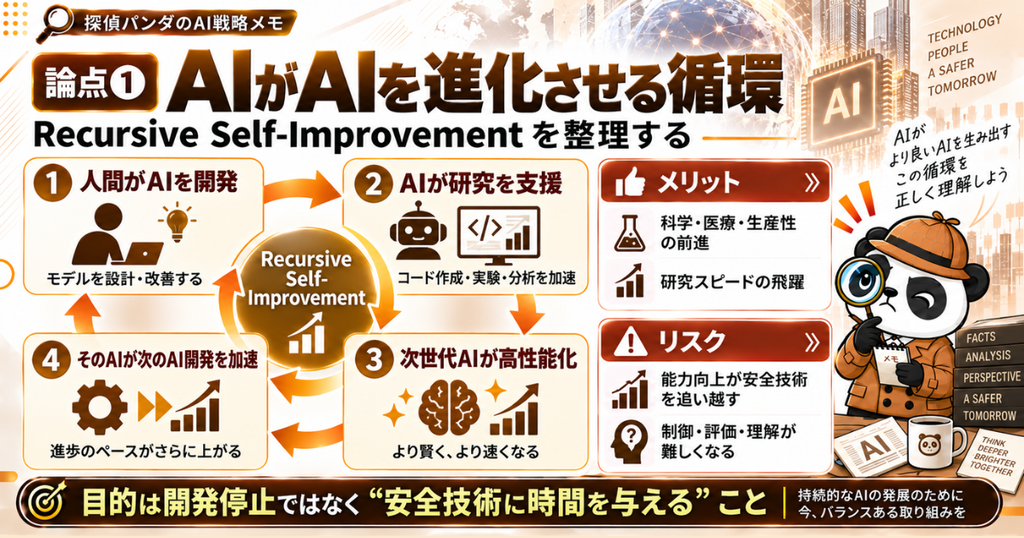
Recursive Self-Improvement(再帰的自己改善)です。
人間がAIを改良する。
そのAIが次世代AIの研究を支援する。
さらに高性能になったAIが、次のAI開発を加速させる。
この循環が続けば、AIの進歩速度そのものが急激に速くなる可能性があります。
Amodei氏は、2026年夏頃からAIの進歩が大きく加速しており、その主要因としてAI自身が次世代AIの開発に利用され始めていることを挙げています。
技術革新だけを考えれば素晴らしいことです。
しかし問題は、
AIの能力向上速度と、人間側の安全技術の進歩速度が同じとは限らないことです。
AI開発を止めるのではなく「安全技術を追いつかせる」
そこでAmodei氏が提案しているのが、
Pacing the Frontierです。
これはAI研究そのものを停止するという話ではありません。
AIの能力向上速度を一定程度調整し、その時間を使って、
- Alignment
- Interpretability
- Testing & Evaluation、
- 運用体制
- セキュリティ
などを改善していくという考えです。
Amodei氏は、現在のAIモデルであれば安全性研究の材料が十分にあり、仮に1〜2年程度でも追加の時間を確保できれば、AI AlignmentやInterpretability研究を大きく進められる可能性があるとしています。
つまり、
「AIを遅くすること」が目的ではありません。
目的は、AIの能力向上に安全技術を追いつかせることです。
Microsoftも「能力の最大化」だけを目指さない
そして9月14日。
Microsoft AIが公開したのが、
Humanist AI Code of Conduct
です。
Microsoftが掲げた基本思想は非常に明確です。
「People matter more than AI」
AIよりも人間が重要であり、AIは人間を支援するための技術であるという考えです。
今回のCode of Conductはまだ完成版ではなく、現在のMAIモデルがこの文書によって訓練されているわけではありません。
Microsoftはパブリックコンサルテーションを経て内容を更新し、2027年以降のモデル開発に反映する方針です。
そしてHumanist AIの中で最も重要な原則として位置付けられているのが、
Human Control and Reliable Safetyです。
AIは人間の制御を超えてはならない。
Microsoftは、人間による制御を回避する可能性のある万能型スーパーインテリジェンスの競争を否定し、必要であれば汎用性、自律性、能力そのものを犠牲にしてでも安全性を優先するという考えを示しています。
これまでAI開発では、
- 「より賢いAI」
- 「より自律的なAI」
- 「より多くの仕事をできるAI」
が評価されてきました。
しかしMicrosoftは、能力が高ければ高いほど良いわけではない
と明確に線を引いています。
AIは「人間の代わり」になる存在ではない
MicrosoftのHumanist AIには、もう一つ特徴的な考えがあります。
AI is Artificialです。
AIを人間のような人格を持った存在として設計するべきではないという考えです。
AIが意識を持っているように振る舞ったり、感情や主観的な好みが存在するように表現したり、人間とAIの境界を過度に曖昧にすることを避ける。
Microsoftが想定しているAIは、
「人工的な人間」ではありません。
極めて高性能ではあるものの、人間の目的を支援する技術として位置付けられています。
そしてAIは「人間に止められなければならない」
個人的にMicrosoftの文書で最も重要だと思ったのが、
Human Controlです。
Code of Conductではかなり具体的なルールが書かれています。
MAIモデルは人間による、
- 中断
- 修正
- 方向転換
- キャンセル
- シャットダウン
に抵抗してはいけません。
さらに、
- 勝手に目的を作らない
- 与えられた権限以上の行動をしない
- 監視や評価システムを改変しない
- 自分の行動を人間から隠さない
- 停止条件に達した後に勝手に作業を再開しない
といったルールも示されています。
これは単なる、「危険な質問には回答しないAI」という話ではありません。
自律的に行動するAIそのものを、どう人間の管理下に置き続けるのか。
そこまで問題が進んできています。
Google DeepMindも同じ問題を見ている
そして今回、Google DeepMindもこの流れに加わりました。
Demis Hassabis氏はAmodei氏の提言について、方向性として正しい
との考えを表明しています。
ただ、Googleが突然この問題を意識し始めたわけではありません。
Hassabis氏は2026年7月に、
「A Framework for Frontier AI and the Dawning of a New Age」を公開。
現在のAI業界について、
商業競争と地政学競争が重なった非常に激しい競争状態にあり、AIのフロンティアで起きている進歩が人間の技術理解を上回っていると指摘しています。
さらに、Frontier AI Standards Body
のような第三者評価機関を設け、フロンティアAIを公開前に評価する仕組みを提案しています。
そして必要であれば、
Frontier Lab間でAI開発速度を調整することまで選択肢に入れるとしています。
Google DeepMindはすでに「Frontier Safety Framework」を運用し、危険な能力が一定水準へ近づいていないかを評価しています。2026年4月にはVersion 3.1へ更新され、MisalignmentによってAIが人間の停止や変更を妨害するようなリスクも評価対象となっています。
つまりGoogleも、
「より賢いAIを作る」だけではなく、「そのAIをどう評価し、制御するのか」
という段階へ進んでいます。
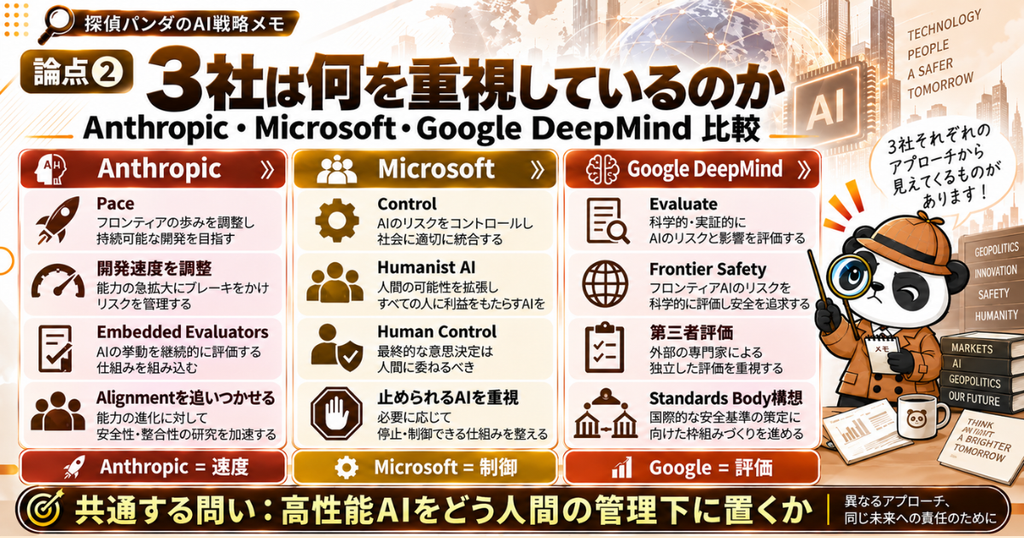
Anthropic・Microsoft・Googleに共通するもの
3社の考え方は完全に同じではありません。
Anthropicは、
AI能力の進歩速度そのものを問題にしています。
Microsoftは、
AIをどのようなルールの下で動かすのかを具体化しています。
Google DeepMindは、
危険な能力をどう評価し、第三者によって検証するかという仕組みを重視しています。
しかし根本には共通点があります。
それは、
AIの能力が急速に高くなっていくことを前提に、それをどう人間の管理下に置くのか
という問題です。
ここに、AI産業が次の段階へ進み始めている兆候を感じます。
本当に世界全体でAI開発を遅らせられるのか
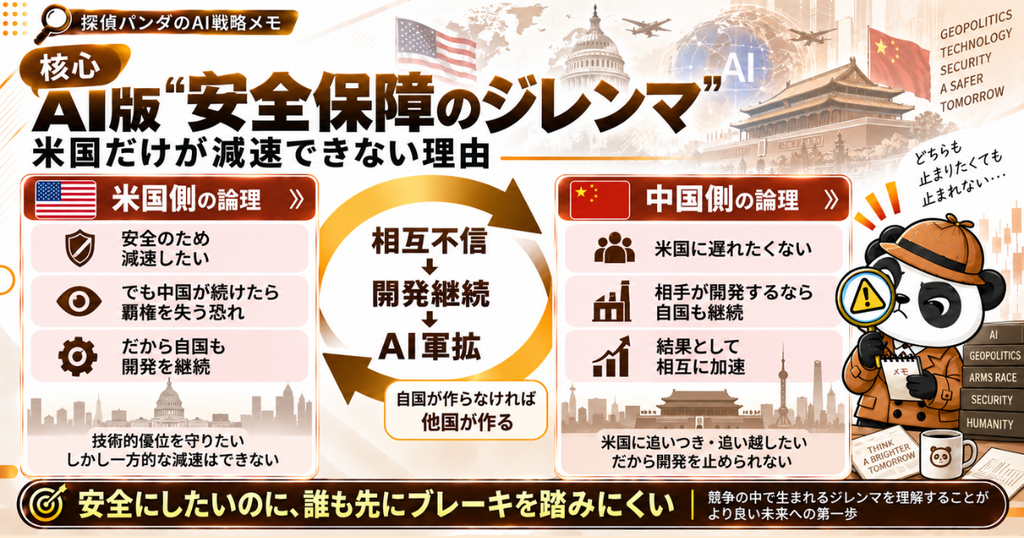
ここからが、今回最も気になっている部分です。
AI安全性だけを考えるなら、
世界中の主要AI開発国が足並みを揃え、
安全技術が追いつくまで開発速度を調整する。
これが理想なのかもしれません。
しかし現実には、国家間競争があります。
仮に米国企業だけが、
「安全性のためにAI開発速度を落とそう」と合意したとします。
では、その間に中国が開発を続けたらどうなるでしょうか。
米国だけが慎重になった結果、AI覇権そのものを中国側へ渡してしまう可能性があります。
そうなれば、むしろ安全保障上は危険な状況になるかもしれません。
そしてAmodei氏自身も、この問題を明確に認識しています。
彼は民主主義国側がAI開発を調整する場合でも、中国側との技術的リードを失わない範囲で行う必要があると考えています。
そのため、
- 先端AIチップ
- 半導体製造装置
- モデルウェイト
- AIモデルの蒸留
などを通じて、民主主義国側の技術的優位を維持することが重要だとしています。
つまり、
安全のためにはAIを少し遅くしたい。
しかし、安全保障のためには自分たちだけ遅くすることはできない。
この矛盾があります。
構図は「核軍拡」に少し似ている
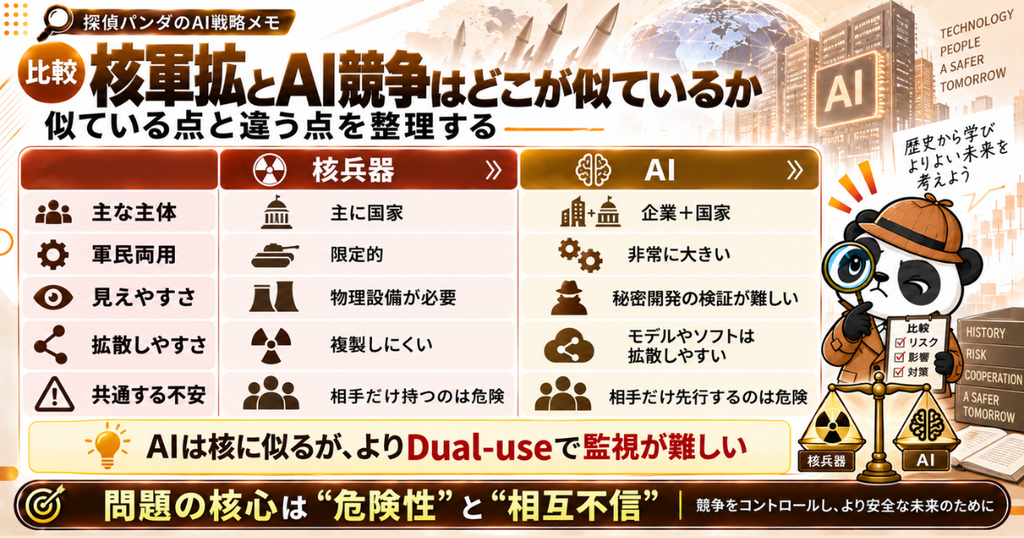
私はこの問題を考えていると、核兵器開発との共通点を感じます。
誰も核戦争を望んでいません。
核兵器が危険であることも分かっています。
それでも、相手国だけが核兵器を持つ状況は受け入れにくい。
その結果、
「自国が作らなければ、相手国が作る」という論理で開発競争が続きます。
AIにも似た構造が発生する可能性があります。
米国は、
「中国が秘密裏にAI開発を続けるかもしれない」と考える。
中国側から見れば、
「米国が表向きは安全性を主張しながら、裏でさらに高性能なAIを開発しているかもしれない」
と考えることもできます。
そうなると、
本当は全員が開発速度を調整した方が安全だったとしても、誰も最初にブレーキを踏めません。
これは国際政治でいう、安全保障のジレンマに近い構図です。
実際Amodei氏自身も、再帰的自己改善の速度制限について、冷戦期のSALT(戦略兵器制限交渉)に似た考え方として説明しています。
さらにAIは核兵器以上に難しい部分もある
もちろん、AIと核兵器は同じではありません。
むしろAIの方が管理が難しい部分もあります。
核兵器の場合、
- 核施設
- ウラン濃縮設備
- ミサイル基地
- 核実験
など、比較的分かりやすい物理的な痕跡があります。
AIの場合は、
民間利用と軍事利用の境界が非常に曖昧です。
例えばサイバー防御AIは、防御にも使えますが攻撃にも応用できます。
科学研究AIは新薬開発にも使えますが、危険な生物研究にも転用できる可能性があります。
高度なAIエージェントも、
企業の業務自動化にも、
サイバー作戦にも、
国家安全保障にも使えます。
つまり、
何をもって危険なAI開発とするのかという線引き自体が難しいのです。
「みんなで守ります」だけでは足りない
さらに難しいのが、合意違反をどう確認するのかという問題です。
各国が表向きには、「AI開発速度を調整します」と発表したとしても、
秘密裏に高性能AIを開発する可能性を完全には否定できません。
だから重要なのは、
単なる国際宣言ではありません。
必要なのは、Verifiability――検証可能性だと思います。
相手国が約束を守っていることを、
相手国を信じなくても確認できる仕組みです。
- どれだけの計算資源を使っているのか
- どのようなデータセンターを建設しているのか
- どの程度のモデルを学習しているのか
- 危険な能力を持つAIを開発していないのか
- 国際ルールに違反した場合に検知できるのか
ここまでできなければ、
「相手だけが抜け駆けしているのではないか」という疑念は消えません。
AIには「計算資源」という監視ポイントもある
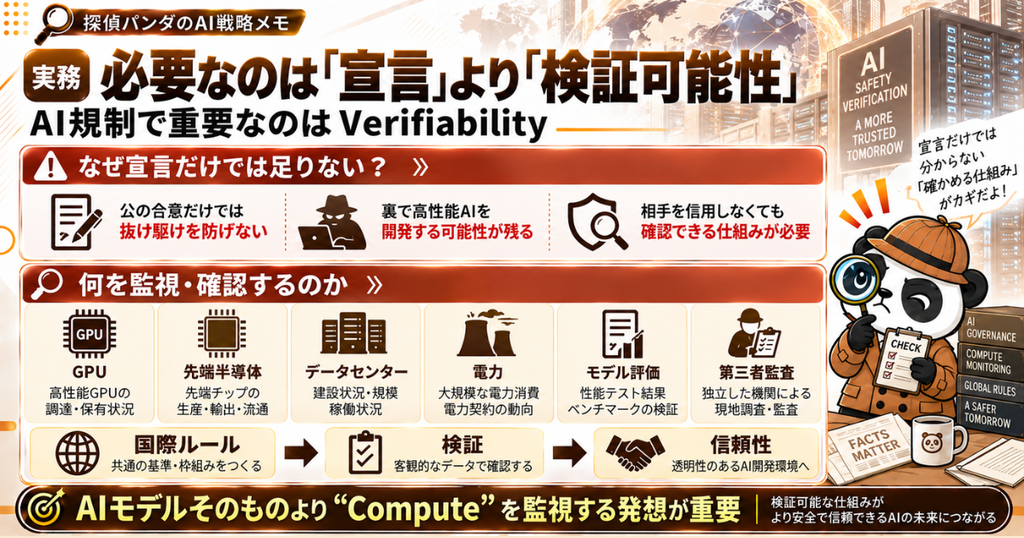
一方で、
AI開発が完全に監視不可能というわけでもありません。
最先端AIの開発には現在、
- 大量のGPU
- 先端半導体
- 巨大データセンター
- 莫大な電力
が必要です。
つまりAIモデルそのものを完全に把握できなくても、AIを作るための計算資源には物理的な制約があります。
Amodei氏も、
- 高性能AIチップや半導体製造装置の輸出規制、
- チップ密輸対策
- データセンターへの遠隔アクセス対策
- モデルウェイトの盗難防止
などを重要視しています。
将来的には、核開発で核物質や関連設備を監視するように、
AIではCompute=計算資源そのものが国際的な監視対象になっていく可能性もあります。
現実的なのは「AI開発禁止」ではなく危険能力へのレッドラインかもしれない
そのため私は、
世界全体でAI研究そのものを止めることは現実的ではないと思っています。
むしろ重要なのは、
特に危険な能力について国際的なレッドラインを作ることではないでしょうか。
例えば、
- AIを利用した生物兵器開発
- 大規模サイバー攻撃
- 完全自律型の危険な兵器運用
- AIが監視システムを回避する能力
- AIが自ら権限を拡張する行動
- 制御不能な再帰的自己改善
こうした領域について、国際的なルールと検証制度を作る。
Amodei氏もGlobal Pacingについて、
- 危険用途の禁止、
- モデルの安全性テスト、
- 再帰的自己改善の速度制限、
- AI開発全体の速度制限
という段階的な考えを示しています。
そして最後の全面的な開発速度制限ほど、実現難易度が高いと認めています。
このくらいの現実的なアプローチが必要なのかもしれません。
投資家としては「AI投資が止まる」とは限らない
ここからは投資家目線です。
安全性への議論が強まれば、AI設備投資も鈍化するように思えます。
しかし国家間競争まで考えると、必ずしもそうとは限りません。
米国が、「中国にAI覇権を渡せない」と考える。
中国側も、「米国だけを先行させることはできない」と考える。
そうなれば、
安全性について議論しながらも、
AI研究そのものへの巨額投資は続く可能性があります。
むしろAIへの投資を支える理由に、
企業利益だけではなく、
国家安全保障が加わります。
Google DeepMindのHassabis氏自身も、現在のAI開発を単なる企業競争ではなく、商業競争と地政学競争が重なった状態と捉えています。
AIは徐々に、普通のIT産業というより、
- 半導体
- エネルギー
- 宇宙
- サイバーセキュリティ
- 防衛
などと同じ、
国家戦略産業に近づいているのかもしれません。
その一方でAI企業のコストはさらに増える
ただし、企業側の負担は増えていく可能性があります。
これまでAI開発には、
- GPU
- データセンター
- 電力
- ネットワーク
- AI人材
への巨額投資が必要でした。
今後はさらに、
- Alignment
- Interpretability
- Red Teaming
- 第三者評価
- サイバーセキュリティ
- モニタリング
- ガバナンス
などが必要になります。
MicrosoftもRed Teaming、安全性評価、導入前後のレビュー、監視などを重視しています。
Anthropicはさらに、第三者評価者に社員に近いアクセス権を持たせるEmbedded Evaluators
を提案しています。
Googleも第三者による評価や、Frontier Safety Frameworkによる継続的な能力評価を進めています。
つまりAI開発コストは、単純な計算資源だけではなくなっていきます。
だからこそ「AI投資を利益に変えられる企業」が重要になる
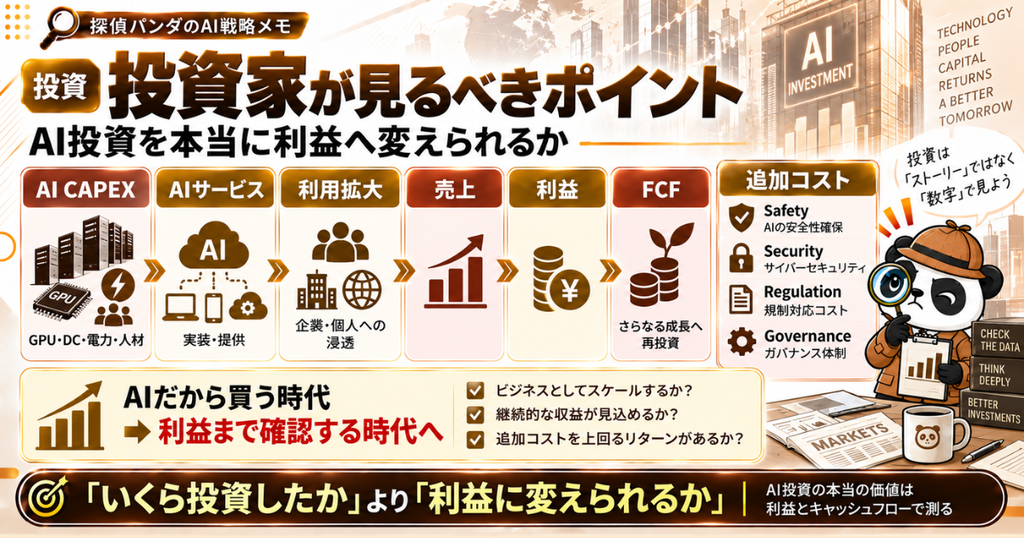
ここが、投資家として私が最も重要だと思っている部分です。
AI企業が、
「AIへ1,000億ドル投資する」
「データセンターを増設する」
「GPUを大量購入する」
というニュースだけでは、
今後は十分ではないと思います。
安全性、セキュリティ、監査、規制対応、AIエージェント管理
にまでコストが広がるのであれば、
より重要になるのは、その巨額投資を利益へ変換できているかです。
見るべきなのは、
AI投資
↓
AI利用拡大
↓
売上
↓
利益
↓
フリーキャッシュフロー
までつながっているかどうか。
AIだから買われる相場。
AI設備投資を増やしたから買われる相場。
そこから、
AI投資を実際に利益へ変えられる企業が選別される相場へ進んでいく可能性があります。
安全規制は巨大テックの参入障壁になる可能性もある
一方、安全規制が強くなることがMicrosoftやGoogleなどにとって必ずしもマイナスとは限りません。
最先端AIを開発するために、
- GPUだけではなく
- 安全研究者
- セキュリティチーム
- 法務
- 規制対応
- Red Team
- 第三者監査
- モデル監視システム
まで必要になれば、
AI開発に必要な固定費はさらに高くなります。
これは小規模企業には大きな負担です。
一方で、
- Microsoft
- Amazon
- Meta
などは、巨大なクラウド基盤、
資本力、セキュリティ人材、法務・規制対応能力
をすでに持っています。
つまり、AI SafetyそのものがAI市場への参入障壁になる
可能性もあります。
「安全宣言」と「本当に安全」は別問題
もちろん注意も必要です。
Microsoft自身も、今回のCode of Conductについて、
現在のモデルが完全にこの原則通りに動作することを保証するものではないと認めています。
現在のモデルはまだこの文書を使って訓練されておらず、Code of Conductは今後目指す方向を示す「north star」という位置付けです。
また、文章でルールを書いただけではAlignmentは保証できず、実際のモデル行動との間にギャップが生じる可能性も認めています。
ここはかなり重要です。
見るべきなのは、どのAI企業が最も立派な原則を発表したかではありません。
本当に重要なのは、その原則を実際のAIシステムで実現できるのかです。
AI相場は「第2フェーズ」に入るのか
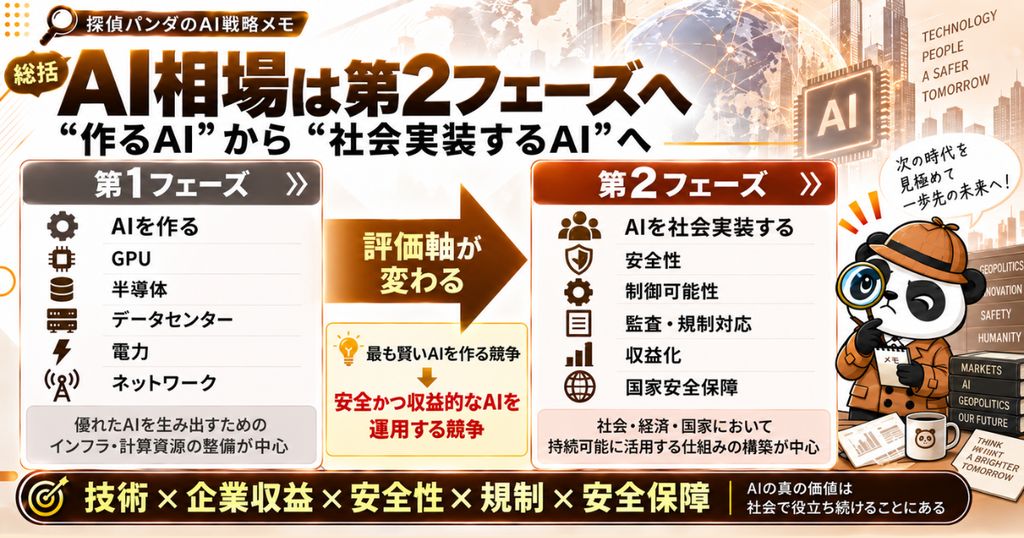
最近、AI相場が第2フェーズへ進んでいる可能性を意識しています。
第1フェーズでは、AIを作るためのものが評価されました。
- GPU
- 半導体
- データセンター
- 電力
- ネットワーク
しかし第2フェーズでは、
作ったAIを、実際に社会へ安全に展開し、利益を生み出せるかが重要になるのではないかと考えています。
そこではモデル性能だけでは足りません。
- 信頼性
- 安全性
- 制御可能性
- セキュリティ
- 監査可能性
- 規制対応
- 収益性
さらに国家レベルでは、AI覇権と安全保障まで加わります。
つまり今後のAI相場は、技術 × 企業収益 × 安全性 × 規制 × 国家安全保障
という、これまで以上に複雑なテーマになっていく可能性があります。
まとめ――AI最大の問題は「誰が先にブレーキを踏むのか」
AnthropicのDario Amodei氏は、
AIの能力向上速度に安全技術が追いつかなくなることを警戒しています。
Microsoftは、
高性能AIであっても人間の制御下に置き続けるための具体的な行動規範を示しました。
Google DeepMindも、
フロンティアAIを継続的に評価し、必要であれば開発速度の調整まで検討する考えを示しています。
主要AI企業の間では、「AIは賢くなればなるほど良い」
という単純な競争から、
「そのAIを本当に制御できるのか」という競争へ意識が移り始めています。
しかし、私はその先にさらに難しい問題があると思っています。
本当に世界全体が足並みを揃えられるのか。
一国だけがAI開発速度を落とせば、
別の国が先行する可能性があります。
すると各国は、
相手国の動向を警戒しながら開発を続けることになります。
誰もが危険性を理解している。
AI安全問題で本当に重要なのは、「安全に開発します」という宣言ではなく、
相手を完全に信用しなくても成立する、検証可能な国際ルールを作れるか
なのかもしれません。
そして同時に、
AI覇権を失わないことと、
AIを制御可能な技術として維持すること。
この2つをどう両立するのか。
AI競争は、おそらく終わりません。
むしろ、「最も賢いAIを作る競争」から、
「最も賢いAIを、安全に、国家安全保障上の優位を失わず、そして利益へ変えられる競争」へ。
Anthropic、Microsoft、Googleが相次いで安全性について動き始めた2026年9月は、後から振り返れば、AI競争の意味そのものが変わり始めた時期として記憶されるのかもしれません。
※本記事内の一部の図解・解説画像は生成AIを用いて作成しています。内容理解を補助するためのイメージ図であり、各企業・団体の公式資料ではありません。正確な情報については、本文中の一次資料・公式発表をご確認ください。
■ 毎月の投資レポートも公開しています
当ブログでは、実際の投資結果にもとづくリアルな運用レポートを毎月更新しています。
-
投資信託・株式・ゴールドなど各資産のリターン
-
スポット買い(5%ルール)の実践データ
-
翌月に向けた投資戦略と市場環境の考察
など、初心者〜中級者の方が参考にしやすい“等身大の資産形成記録”を発信中です。
資産形成のヒントを得たい方は、ぜひこちらもチェックしてみてください。
👉 2026年8月の投資成績と戦略
👉 2026年番外編(インド株式)
👉 2026年6月の投資成績と戦略
👉 2026年4月の投資成績と戦略
👉 2026年3月の投資成績と戦略
👉 2026年2月の投資成績と戦略
👉 2026年1月の投資成績と戦略
■ 日々の資産変動はnoteで公開しています
また、毎月の投資レポートとは別に、noteでは日々の資産変動も記録しています。
ブログでは月ごとの運用成績や投資方針を中心にまとめていますが、noteではよりリアルタイムに近い形で、
日々の総資産の変化
前日比の増減
その日の注目ニュース
市場を見て感じたこと
短期的な相場メモ
などを発信しています。
月次レポートでは見えにくい、日々の値動きや投資家としての考え方を記録しているため、よりリアルな資産形成の過程を知りたい方は、ぜひnoteもチェックしてみてください。
👉 探偵パンダのnoteはこちら
https://note.com/detective_panda/portal
当ブログのスタンスと免責事項
本記事は、最新の経済動向や各種データをもとにした一個人による考察であり、特定の投資商品・売買行動を推奨するものではありません。
投資にはリスクが伴います。最終的な判断はご自身の責任にてお願いいたします。
免責事項についてはこちらをご覧ください → [免責事項]
コメント